La crittografia ci protegge ogni volta che inviamo un messaggio, paghiamo online o accediamo con lo SPID, tanto che oggi la diamo per scontata. Eppure, fino agli anni ’90, negli Stati Uniti la crittografia forte era considerata un’arma, al pari di missili e carri armati e diffondere un software come PGP fuori dai confini poteva costare un’accusa di traffico d’armi. A cambiare le cose furono i cypherpunk, un gruppo informale di matematici, programmatori e attivisti riuniti in una mailing list, che con le crypto wars ha liberato la crittografia e gettato le basi di strumenti come Tor, Signal e persino Bitcoin. Ma quella battaglia si è davvero conclusa? Tra Chat Control e la richiesta del Regno Unito ad Apple di accedere ai dati cifrati di iCloud, in questa puntata ripercorriamo la storia dei cypherpunk e capiamo perché la privacy va ancora difesa.
Nella sezione delle notizie parliamo delle vulnerabilità critiche di PHP scovate grazie all’IA, della mappa ospitata da Proton che svela la rete di telecamere di Flock Safety e infine dei dati di sicurezza dei Robotaxi di Tesla.
Brani
• Ecstasy by Rabbit Theft
• Halo (I'll Be There) by Poylow, Misfit, MAD SNAX
Salve a tutti, siete all'ascolto di INSiDER - Dentro la Tecnologia, un podcast di Digital People e io sono il vostro host, Davide Fasoli.
Oggi ripercorreremo la storia dei cypherpunk, il movimento che negli anni '90 ha combattuto e vinto le battaglie per la libertà della crittografia, fondando così le basi della privacy digitale che usiamo ogni giorno.
Prima di passare alle notizie che più ci hanno colpito questa settimana, vi ricordo che potete seguirci su Instagram a @dentrolatecnologia, iscrivervi alla newsletter e ascoltare un nuovo episodio ogni sabato mattina, su Spotify, Apple Podcast, YouTube Music oppure direttamente sul nostro sito.
PHP è uno dei linguaggi di programmazione più diffusi online, cuore di circa il 70% dei siti web nel mondo, da WordPress a Wikipedia.
Per questo gli scorsi giorni sono stati particolarmente tesi per il web.
Gli sviluppatori di PHP hanno infatti annunciato e poi rilasciato un aggiornamento d'emergenza per correggere due vulnerabilità, chiamate "PHP2Shell", classificate come critiche con un punteggio di 9.2 su 10.
Le falle permettono di eseguire codice da remoto sui server che ospitano siti, senza bisogno di alcuna autenticazione.
Molti siti sono corsi subito ai ripari, mentre altri, come alcune agenzie governative nei Paesi Bassi e in Finlandia, hanno preferito spegnerli in attesa di aggiornare le proprie infrastrutture.
L'aspetto più peculiare è che il codice difettoso era presente da oltre dieci anni, ma nessuno era riuscito a dimostrare che fosse sfruttabile, data la sua complessità.
A scoprirlo sono stati modelli di intelligenza artificiale come GPT-5.6 Sol di OpenAI e Gemini 4 Argon di Google, grazie ai quali un singolo ricercatore è riuscito in una settimana a trovare le falle e a costruire un attacco funzionante.
Una buona notizia per chi difende, ma anche un campanello d'allarme, perché gli stessi strumenti possono aiutare i criminali informatici, rendendo Internet un luogo sempre più vulnerabile.
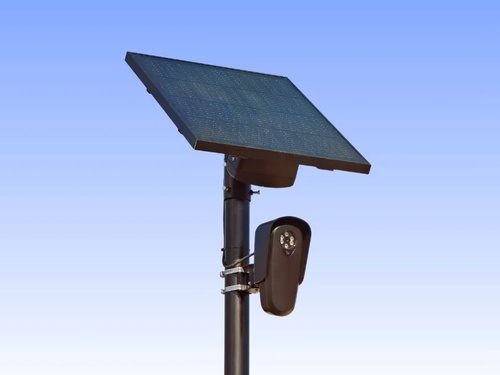
Negli Stati Uniti si sta diffondendo molto rapidamente Flock Safety, un'azienda che fornisce alle forze dell'ordine e alle autorità locali una rete di telecamere con intelligenza artificiale capaci di leggere automaticamente le targhe, riconoscere
modello e dettagli dei veicoli, le caratteristiche fisiche delle persone e perfino suoni come spari o urla.
Un sistema, già emerso quando avevamo parlato di "Search Party" dei videocitofoni Ring, che per le autorità aiuta a rintracciare i sospettati, ma che secondo i difensori della privacy permette di ricostruire gli spostamenti di chiunque senza alcun controllo e con pochissima trasparenza.
Per capirne la reale diffusione, il ricercatore Joshua Michael ha creato una mappa interattiva che Flock ha più volte cercato di far rimuovere e che ora è ospitata da Proton sui propri server, l'azienda svizzera nota per Proton Mail.
In Svizzera, infatti, valgono leggi sulla privacy tra le più severe al mondo e Proton non è tenuta a rispondere a richieste non supportate da un tribunale elvetico.
E i numeri sorprendono, perché a fronte delle oltre 120.000 telecamere dichiarate dall'azienda, la mappa ne conta più di 214.000 attive e altre 80.000 in fase di installazione.
Secondo il ricercatore, Flock non sarebbe nemmeno in grado di accorgersi se i suoi dati vengono esportati, un problema serio considerando che custodisce informazioni sulle abitudini di quasi tutti gli americani e che, per questo, rappresenta una minaccia per la sicurezza nazionale.
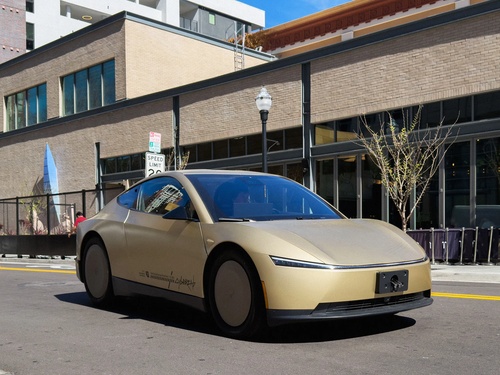
Tesla ha lanciato il nuovo Vehicle Safety Report, ovvero un portale che rende pubblici i dati sull'attività dei Robotaxi: tra il 22 gennaio e il 18 ottobre 2026 la flotta, composta da 739 veicoli nel solo Texas tra Model Y riadattate e nuovi
Cybercab, ha percorso oltre 3,1 milioni di miglia senza conducente, cioè quasi 5 milioni di chilometri.
La città di Austin guida la classifica con oltre due milioni di miglia, seguita da Dallas e Houston, mentre la Baia di San Francisco resta esclusa perché la legge dello stato della California impone ancora un pilota di sicurezza.
Il servizio senza supervisione arriverà a Dallas il mese prossimo con Phoenix, Las Vegas, Jacksonville e San Antonio in cantiere.
Sul fronte della sicurezza il bilancio dichiarato è a zero sia feriti, che airbag attivati e investimenti di pedoni o ciclisti, mentre per Tesla i guidatori umani sulla stessa distanza avrebbero causato 9,1 incidenti con feriti.
Il quadro è però complicato da un'indagine della NHTSA su alcune segnalazioni di superamento dei limiti di velocità vicino alle scuole, ma senza impatti né feriti.
Se pensiamo alla nostra vita digitale quotidiana, ci accorgiamo che è fatta quasi esclusivamente di momenti in cui siamo connessi e scambiamo dati e informazioni con altre persone, o con grandi data center distanti centinaia o migliaia di chilometri da noi.
E durante tutte queste attività, che si tratti di inviare un messaggio, pagare un prodotto online o accedere con lo SPID o la Carta d'Identità Elettronica per inviare una pratica digitale, senza saperlo veniamo schermati e protetti da un diritto che oggi diamo per scontato, quello della privacy digitale.
La verità, però, è che non è sempre stato così.
Anzi, le tecnologie che alimentano questo diritto non solo sono nate appena pochi decenni fa, ma la loro diffusione come standard adottati a livello mondiale è stata al centro di battaglie combattute nelle piccole stanze di geniali sviluppatori e matematici, e nelle aule dei tribunali.
Basti pensare che fino a poco più di trent'anni fa la crittografia forte, quella che usiamo ogni giorno e capace di resistere a un attacco, era considerata materia militare.
Negli Stati Uniti, infatti, la crittografia rientrava nell'elenco delle munizioni, esattamente come i missili e i carri armati e distribuire un programma di cifratura fuori dai confini nazionali poteva costare un'incriminazione federale per traffico di armi.
E non stiamo parlando di un'epoca remota, ma degli anni '90, quando il web muoveva i primi passi.
A combattere e vincere quelle battaglie non fu un governo o una grande azienda, ma un gruppo informale di matematici, programmatori e attivisti che si scambiavano messaggi su una mailing list.
Il loro nome era "cypherpunk", da non confondere con il genere cyberpunk.
In questa puntata andremo quindi a conoscere proprio loro, capiremo da dove nasce l'idea di privacy che adottiamo quotidianamente, ripercorreremo le battaglie della crittografia che hanno segnato gli anni '90, le cosiddette "crypto wars" e vedremo l'eredità e le tecnologie che ci hanno lasciato.
Ma, soprattutto, capiremo perché la battaglia della privacy non è ancora conclusa e, al contrario, sta tornando più attuale che mai.
Ma partiamo dall'inizio, dal 1976, per spiegare il contesto che ha portato alla formazione di questo gruppo.
Fino a quell'anno, negli Stati Uniti, il tema e gli algoritmi crittografici erano di fatto un monopolio della National Security Agency.
Erano gli anni della Guerra Fredda, per cui questi algoritmi erano ben custoditi e non era ben visto lavorarci al di fuori dell'ambito militare.
Questo fino a quando due ricercatori di Stanford, Whitfield Diffie e Martin Hellman, pubblicano un articolo intitolato "New Directions in Cryptography", considerato l'atto di nascita della crittografia a chiave pubblica.
Di questo metodo crittografico abbiamo parlato diverse volte, l'ultima qualche settimana fa con la puntata "Come si protegge Internet da un computer che ancora non esiste", quindi facciamo solo un brevissimo riassunto.
La crittografia a chiave pubblica, o asimmetrica, prevede per ogni persona due chiavi, una pubblica e una privata.
La chiave pubblica apre i messaggi chiusi con la chiave privata e viceversa, permettendo così a due persone di scambiarsi un messaggio in totale riservatezza senza bisogno di possedere chiavi crittografiche in comune.
Nella pratica, riportando l'esempio solito: Alice chiude il messaggio da destinare a Bob con la chiave privata di Alice e la chiave pubblica di Bob.
Solo Bob quindi può aprire il messaggio con la sua chiave privata e, inoltre, usando la chiave pubblica di Alice è sicuro che sia proprio lei il mittente.
Come abbiamo detto, però, a quel tempo la crittografia era un tema prettamente militare, tanto che pubblicare ricerca crittografica poteva violare le norme sull'esportazione di armamenti.
Insomma, gli algoritmi crittografici e gli articoli scientifici sul tema erano paragonati a delle armi.
Da una parte, infatti, queste tecnologie potevano veramente migliorare la privacy di tutti, ma dall'altra, nel contesto storico in cui ci si trovava, voleva dire consegnare in mano nemica strumenti in grado di proteggere le comunicazioni digitali.
L'idea delle chiavi asimmetriche, oggi utilizzate nella navigazione web attraverso il protocollo HTTPS, ha portato, tra le altre cose, a un'altra tecnologia orientata alla privacy e che, anch'essa, abbiamo trattato in una puntata dedicata.
Nel 1981, infatti, David Chaum descriveva in una sua ricerca le mix network, un sistema in cui i messaggi vengono rimescolati e reinstradati da una serie di nodi in modo che nessuno, guardando il traffico, possa collegare mittente e destinatario.
Per chi si ricorda, questo sistema è il precursore diretto dell'onion routing e di quella che è diventata poi la rete Tor, a cui abbiamo dedicato la puntata "Tor e Mysterium VPN, per navigare il web anonimamente".
E per capire gli ideali dietro queste battaglie tecnologiche basta il titolo di un altro articolo di Chaum, pubblicato nel 1985, "Security without Identification, Transaction Systems to Make Big Brother Obsolete", in cui spiegava un sistema per rendere irrintracciabili le transazioni legate ai pagamenti elettronici.
È proprio in questo contesto, quindi, che nel 1992 nacquero i cypherpunk, con Eric Hughes, un matematico, Timothy May, un ex fisico di Intel, e John Gilmore, uno dei primi dipendenti di Sun Microsystems e cofondatore della Electronic Frontier Foundation.
Questo primordiale gruppo nacque con un intento ben specifico, quello di parlare di crittografia, scambiarsi informazioni e creare progetti e algoritmi per democratizzare la privacy.
Inizialmente lo fecero trovandosi per intere giornate a studiare soluzioni teoriche e a creare simulazioni con buste di carta, dopodiché nacque una mailing list, ospitata su un server di Gilmore.
È stata proprio questa mailing list a diventare iconica e, tra l'altro, è ancora disponibile online in forma di archivio.
Durante uno di quei primi incontri nacque anche il nome, ideato da Jude Milhon, hacker e scrittrice nota come St Jude, che giocando con la parola "cyberpunk" sostituì "cyber" con "cipher", che richiamava la crittografia e conservando "punk", che
richiamava proprio il movimento di ribellione e lotta verso il sistema politico, sociale e industriale.
La popolarità della mailing list esplose in pochissimi anni, tanto che passò da circa 700 iscritti nel 1994 a quasi 2000 nel 1997, con decine di messaggi al giorno in cui si mescolavano protocolli crittografici, filosofia politica, ma anche litigi.
I numeri possono sembrare bassi se confrontati con quelli di oggi, ma bisogna considerare la diffusione di Internet e delle competenze informatiche dell'epoca.
Il gruppo era quindi una cerchia informale di persone, accomunate dagli stessi scopi, ma senza regole, statuti o leader.
Esiste, però, un manifesto, scritto nel 1993 da Eric Hughes, intitolato "Manifesto di un cypherpunk", in cui in poche pagine racconta, tra le altre cose, la sua visione della privacy, ossia non segretezza, ma potere di rivelarsi al mondo in modo selettivo.
È una distinzione fondamentale e ancora oggi attualissima ogni volta che sentiamo frasi come "se non hai niente da nascondere non hai niente da temere".
Secondo questa visione, non si tratta di avere qualcosa da nascondere, ma del diritto di scegliere semplicemente a chi mostrare cosa.
E il manifesto si chiude con un'altra frase che, più di tutte, descrive cosa era quel gruppo: "i cypherpunk scrivono codice, perché sanno che qualcuno deve pur scrivere il software che difende la privacy, e che nessuno lo farà al posto loro".
Ma veniamo ora alla parte più concreta della storia, quella delle "crypto wars", le battaglie informatiche e legali che si sono svolte negli anni '90 e la cui eredità è alla base della sicurezza dei giorni nostri.
La prima data da ricordare è il 1991, quando un attivista e programmatore di nome Phil Zimmermann pubblicò un software chiamato "Pretty Good Privacy", PGP per gli amici.
PGP era il primo strumento di crittografia veramente forte alla portata di chiunque avesse un computer ed era la risposta a una proposta di legge che avrebbe imposto un accesso governativo ai sistemi di comunicazione.
Nel giro di pochi giorni il programma finì fuori dai confini degli Stati Uniti, fino a portare Zimmermann, nel 1993, sotto indagine federale con l'accusa di avere esportato munizioni senza licenza.
Ricordiamo, infatti, che all'epoca i software crittografici erano paragonati ad armi a tutti gli effetti.
Ma è stata proprio la risposta della community cypherpunk la storia più divertente della vicenda.
Il codice sorgente di PGP venne, tra le altre cose, stampato in un libro.
Le armi, infatti, non si possono esportare, ma i libri sì, perché sono protetti dalla libertà di stampa.
Chi lo comprava all'estero, quindi, lo passava allo scanner e ricompilava il programma.
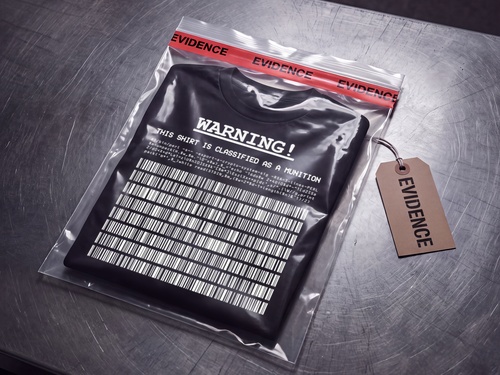
Una storia simile ha coinvolto il crittografo Adam Back, che è riuscito a scrivere l'algoritmo RSA, quello della crittografia asimmetrica, in sole tre righe di codice, abbastanza corte da poter essere stampate su una maglietta, che divenne così, per la legge americana, un'arma da guerra.
L'indagine su Zimmermann venne poi archiviata senza incriminazioni il 12 gennaio 1996.
Un'altra importante data è stata il 1993, quando l'amministrazione americana propose il Clipper Chip, un componente da installare nei telefoni e nei dispositivi di comunicazione che cifrava le conversazioni con un algoritmo segreto, ma depositava una copia della chiave presso il governo.
Il progetto affondò nel 1994, quando il ricercatore Matt Blaze dimostrò che il meccanismo di controllo aveva un difetto e che si poteva usare il chip per cifrare disattivando proprio la parte che interessava al governo, quella della condivisione della chiave.
Infine, la terza importante battaglia crittografica si è combattuta in tribunale.
Daniel Bernstein, dottorando a Berkeley, volle pubblicare l'algoritmo di cifratura che ha sviluppato e fece causa al governo.
Nel 1997 una giudice federale dichiarò incostituzionali le regole sull'esportazione e nel 1999 la corte d'appello confermò stabilendo un principio che oggi sembra ovvio ma che allora non lo era affatto: il codice sorgente è una forma di espressione, ed è protetto dalla libertà di parola.
Tra il 1996 e il 2000 le restrizioni all'esportazione vengono quindi progressivamente smantellate, rendendo libera la condivisione delle informazioni e degli algoritmi crittografici.
E tornando ai tempi odierni, vediamo come quelle battaglie non siano state vittorie fini a sé stesse, ma abbiano plasmato completamente il modo di navigare il web dei giorni nostri.
Come abbiamo detto, le mix network di Chaum e i remailer anonimi sperimentati sulla lista sono diventati l'onion routing e Tor.
Il protocollo di messaggistica sicura sviluppato in quell'ambiente confluì negli anni nella messaggistica end-to-end del protocollo Signal, che dal 2016 protegge anche le conversazioni di WhatsApp.
E poi c'è Bitcoin, che è forse uno dei casi più emblematici, e di cui, tra l'altro, abbiamo parlato più volte, dalla puntata "Le criptovalute non sono il futuro" a "Come minare Bitcoin e perché non ha senso farlo".
Il documento con cui Satoshi Nakamoto lo annunciò, nell'ottobre del 2008, non viene pubblicato su un forum, ma su una mailing list discendente diretta di quella dei cypherpunk.
Tra i primi a rispondere e a far girare il software ci fu Hal Finney, uno degli sviluppatori storici di PGP, che nel gennaio 2009 ricevette la prima transazione della storia di Bitcoin.
Il documento originale, inoltre, cita esplicitamente due lavori nati nell'ambiente cypherpunk, l'hashcash di Adam Back e il b-money di Wei Dai.
Bitcoin, quindi, non è un'invenzione dal nulla, ma l'unione di pezzi discussi su quella lista per quindici anni.
Tecnologia, tra l'altro, che nel 2018, poco prima di morire, proprio Timothy May criticò duramente per come si stava trasformando, ossia in un metodo per arricchirsi facilmente e non più in uno strumento per la privacy, allontanandosi quindi dagli intenti nobili delle origini cypherpunk.
Arrivati a questo punto è doverosa una riflessione.
È vero che oggi, almeno in Europa, nessuno mette più in dubbio il diritto alla privacy e nessuno vieta più di utilizzare o condividere software dedicati proprio alla privacy.
Ne sono un esempio il browser Tor, le VPN o i vari software per bloccare gli annunci pubblicitari.
Ma anche norme come il GDPR o le regole sui cookie sono esempi di come quelle battaglie siano ormai definitivamente vinte dai cittadini e perse dai governi dell'epoca.
Sono, però, nate altre battaglie, che rendono la storia del gruppo cypherpunk più attuale che mai.
Se a parole la privacy è un diritto sacrosanto, infatti, sempre più spesso vediamo governi e istituzioni cercare di introdursi, a piccoli passi, nei nostri dispositivi, controllando ciò che facciamo e ciò che pubblichiamo, nascondendosi dietro a lotte come quella contro la cybercriminalità o contro la diffusione di materiale pedopornografico.
Un esempio eclatante è il tema di Chat Control, che abbiamo seguito pubblicandone di volta in volta le notizie.
Lo scorso 9 luglio il Parlamento europeo ha approvato una proroga che tiene in piedi fino all'aprile del 2028 la scansione volontaria dei contenuti alla ricerca di materiale pedopornografico, escludendo però in modo esplicito le comunicazioni protette da crittografia end-to-end.
Si potrà analizzare soltanto ciò che il fornitore del servizio già vede in chiaro.
È una vittoria a metà, perché la scansione obbligatoria è stata respinta, ma la sorveglianza privata su base volontaria è ormai considerata normale e il regolamento definitivo è ancora in discussione.
Un altro fronte è quello britannico, dove la vicenda è ancora più netta.
Nel gennaio del 2025 il governo del Regno Unito ha notificato ad Apple un ordine riservato che le imponeva di poter accedere ai dati degli utenti protetti dalla cifratura avanzata di iCloud.
Apple ha risposto il mese successivo disattivando semplicemente quella funzione per gli utenti britannici - circa 35 milioni di persone - piuttosto che costruire l'accesso richiesto.
Per concludere, quindi, vale la pena notare una cosa: Timothy May aveva coniato un'espressione per indicare quattro elementi che vengono evocati ogni volta che si chiede di limitare la crittografia, e li chiamava "i quattro cavalieri dell'Infocalisse", ovvero terroristi, pedofili, narcotrafficanti e riciclatori di denaro.
Se rileggiamo oggi il dibattito europeo, l'elenco è rimasto esattamente lo stesso, trent'anni dopo, e resta identico anche l'argomento tecnico che gli si oppone, e cioè che non esistono sistemi che si aprano soltanto per le persone giuste, perché
una vulnerabilità introdotta di proposito è comunque una vulnerabilità e prima o poi qualcuno la troverà, a maggior ragione in un'epoca in cui l'intelligenza artificiale diventa di supporto anche ai cybercriminali, aumentandone esponenzialmente le capacità.
Va poi fatta un'ultima considerazione.
I cypherpunk non hanno vinto completamente la loro battaglia.
È vero che gran parte delle tecnologie e degli strumenti ideati allora sono diventati i pilastri dei giorni nostri, ma la filosofia dietro quel gruppo era di restituire il potere ai cittadini attraverso la crittografia.
E se guardiamo ai nostri giorni, la situazione è parecchio diversa da come probabilmente se la immaginavano.
I nostri messaggi, i nostri dati, le nostre informazioni sono, sì, cifrati, ma non sono di nostra proprietà e sono custoditi in server che non controlliamo.
Per non parlare di tutte quelle informazioni, come i metadati, che permettono, anche senza conoscere il contenuto del messaggio, di ricavare informazioni preziosissime su chi siamo e cosa facciamo.
La strada intrapresa da Hughes, May e Gilmore nel 1992, insomma, non è ancora del tutto conclusa e l'unico vero insegnamento che possiamo trarre da questa storia lunga trent'anni è che, se vogliamo avere della privacy, dobbiamo essere noi in prima linea a difenderla.
E così si conclude questa puntata di INSiDER - Dentro la Tecnologia, io ringrazio come sempre la redazione e in special modo Matteo Gallo e Luca Martinelli che ogni sabato mattina ci permettono di pubblicare un nuovo episodio.
Per qualsiasi tipo di domanda o suggerimento scriveteci a redazione@dentrolatecnologia.it, seguiteci su Instagram a @dentrolatecnologia dove durante la settimana pubblichiamo notizie e approfondimenti.
In qualsiasi caso nella descrizione della puntata troverete tutti i nostri social.
Se trovate interessante il podcast condividetelo che per noi è un ottimo modo per crescere e non dimenticate di farci pubblicità.
Noi ci sentiamo la settimana prossima.