In un mondo sempre più connesso, la sicurezza di Internet poggia su fondamenta matematiche che, fino ad oggi, hanno resistito al passare del tempo. Eppure, una nuova tecnologia si sta sviluppando a velocità esponenziale: il computer quantistico. Una macchina che, quando sufficientemente potente, potrebbe rendere obsoleta la crittografia che ci protegge ogni giorno. Ma quanto tempo ci rimane? E soprattutto, esiste già una soluzione? In questa puntata scopriamo come la crittografia post-quantistica potrà proteggere Internet da una minaccia che ancora non esiste, minaccia che però potrebbe arrivare più presto di quanto immaginiamo.
Nella sezione delle notizie parliamo della proposta europea di modificare il GDPR per facilitare l'uso dei dati personali nell'addestramento dell'IA, del futuro “leggero” della realtà virtuale secondo Meta e infine dei progressi di Tesla nel portare il Full Self-Driving Supervised in Europa.
Brani
• Ecstasy by Rabbit Theft
• Pretty Afternoon by Andrah
Salve a tutti, siete all'ascolto di INSiDER - Dentro la Tecnologia, un podcast di Digital People e io sono il vostro host, Davide Fasoli.
Oggi parleremo di come la computazione quantistica metta in pericolo la crittografia che protegge Internet e di come il mondo si stia preparando con la crittografia post-quantistica.
Prima di passare alle notizie che più ci hanno colpito questa settimana, vi ricordo che potete seguirci su Instagram a @dentrolatecnologia, iscrivervi alla newsletter e ascoltare un nuovo episodio ogni sabato mattina, su Spotify, Apple Podcast, YouTube Music oppure direttamente sul nostro sito.
In Europa si torna a discutere del delicato equilibrio tra privacy e innovazione tecnologica.
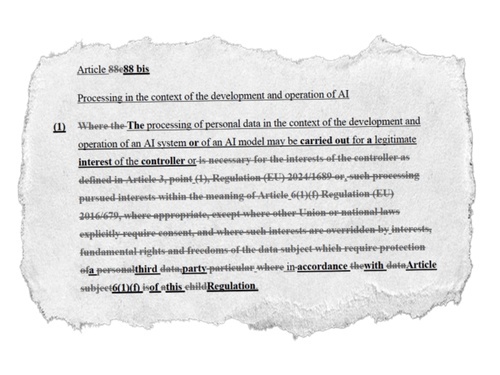
Al centro del dibattito c'è un documento di lavoro interno del Consiglio dell'Unione Europea, diffuso dall'organizzazione no-profit per i diritti digitali "noyb", documento che propone di modificare il GDPR per facilitare lo sviluppo dell'intelligenza artificiale.
L'obiettivo principale è consentire alle aziende tecnologiche di usare i dati personali per addestrare i propri modelli appellandosi al "legittimo interesse", evitando così l'obbligo del consenso preventivo degli utenti.
Rispetto alle prime versioni della proposta, le tutele per i cittadini sono state alleggerite: è stato cancellato il diritto di opporsi in modo incondizionato e, soprattutto, si apre una deroga per i dati sensibili, come salute o opinioni politiche, che potrebbero rimanere nei sistemi se la loro rimozione richiedesse uno sforzo sproporzionato.
Una mossa pensata per colmare il divario con Stati Uniti e Cina, ma che rischia di indebolire le tutele storiche dell'Unione.
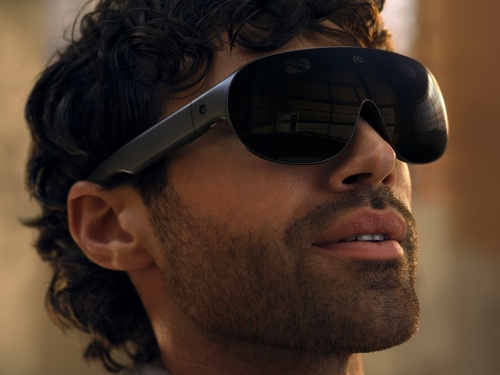
Il 24 settembre, durante l'evento Meta Connect, Mark Zuckerberg ha mostrato come l'azienda voglia superare l'era dello smartphone puntando su occhiali a realtà virtuale sempre più leggeri, pensati per aiutare gli utenti nella vita quotidiana senza isolarli o costringerli a guardare continuamente uno schermo tenuto in mano.
La novità principale sono i Meta VR Glasses, che abbandonano la forma pesante e scomoda dei visori tradizionali, come Apple Vision Pro o gli stessi Meta Quest, per diventare occhiali da soli 100 grammi, collegati a un piccolo modulo da tenere in tasca che ospita batteria e processore.
In questo modo diventa semplice lavorare su schermi virtuali usando il tavolo come tastiera, o guardare film e sport come se si fosse in prima fila, controllando tutto con lo sguardo e le mani in vista, e il debutto è previsto per la primavera del 2027.
Meta ha presentato insieme a EssilorLuxottica i leggerissimi Ray-Ban Meta Audio, dedicati alla musica e alle chiamate e la terza generazione dei Ray-Ban con fotocamera integrata.
Dal 13 ottobre arriveranno in Italia anche i Meta Ray-Ban Display, che mostrano indicazioni stradali e notifiche direttamente sulla lente.
A unire tutti questi modelli c'è Muse, un nuovo assistente di intelligenza artificiale capace di vedere ciò che abbiamo davanti per darci una mano nelle attività di ogni giorno.
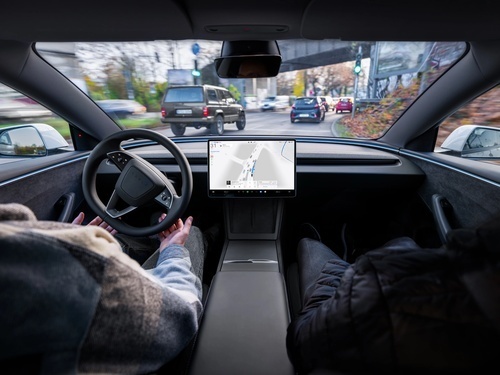
Tesla continua a proseguire la propria espansione in Europa del sistema Full Self-Driving Supervised.
Questa volta tocca alla Repubblica Ceca che ha riconosciuto l'approvazione provvisoria già concessa nei Paesi Bassi, diventando il settimo paese europeo ad autorizzarne l'utilizzo.
L'autorità olandese per l'omologazione dei veicoli aveva precedentemente testato il dispositivo per oltre diciotto mesi, sia in pista sia su strada, confermando però che la responsabilità della guida rimane però al conducente.
Le autorità della Repubblica Ceca hanno esaminato in particolare il comportamento del sistema ai semafori, la gestione dei limiti di velocità e i meccanismi di monitoraggio degli eventi anomali adottati da Tesla.
Nel frattempo la Francia ha avviato test su strada per valutare il sistema, dopo aver sollevato dubbi sul controllo dell'attenzione del conducente.
E per un'approvazione europea servirebbe una maggioranza qualificata di almeno 15 Stati membri e una nuova discussione è attesa a ottobre.
La matematica, lo sappiamo, è una materia che moltissime persone reputano non solo di difficile comprensione, ma addirittura inutile.
La verità, però, è che è proprio grazie a dei fondamenti matematici che, senza rendercene conto, ogni giorno possiamo navigare Internet in totale sicurezza.
Quando apriamo l'home banking, quando inviamo messaggi tramite WhatsApp, quando firmiamo documenti digitalmente o accediamo a servizi tramite SPID o CIE, o anche quando semplicemente apriamo un sito web, infatti, entra in gioco la crittografia, che garantisce che nessuno possa leggere, alterare o falsificare ciò che stiamo facendo.
E il tutto senza la minima frizione per gli utenti.
Proprio come un potentissimo lucchetto o sigillo che riesce a tenere segreti tutti i messaggi che vengono scambiati.
Visto dall'esterno, il mondo della crittografia sembra complicatissimo ma, la verità, è che alla base, in fondo, c'è un'idea molto semplice.
L'idea che alcuni problemi matematici possono essere verificati da un computer in un istante ma che, per risolverli, lo stesso computer, anche fosse uno dei più potenti al mondo, impiegherebbe miliardi e miliardi di anni.
Ma questa idea, che fino ad oggi ha resistito e ci ha protetti ogni giorno, è valida solo per i computer che conosciamo e usiamo quotidianamente, quelli che funzionano grazie alla logica booleana, ossia quella fatta di zero e di uno, di acceso o spento.
Negli ultimi anni si sta infatti sviluppando ad una velocità esponenziale una nuova tecnologia di computer, basati sulla computazione quantistica.
Tema che, per chi ci segue da molti anni, abbiamo trattato diverse volte, da una delle prime puntate intitolata "La rivoluzione dei computer sta arrivando", all'intervista con IBM intitolata "IBM: porre le basi per i computer quantistici".
In queste puntate abbiamo ripetuto che, allo stato attuale, i computer quantistici ancora non sono un pericolo per la nostra sicurezza.
Ma per quanti anni, o mesi, ancora sarà così?
Nella puntata di oggi cercheremo quindi di capire cosa sta veramente succedendo.
Ripasseremo brevemente cos'è un computer quantistico, andremo a vedere come funziona la crittografia che usiamo tutti i giorni e su quali fondamenta matematiche si regge, capiremo perché proprio la computazione quantistica la mette in pericolo e,
soprattutto, cercheremo di dare una risposta a una domanda che si sente sempre più spesso, ossia: quanto siamo davvero a rischio e per quanto ancora possiamo stare al sicuro?
E lo faremo approfondendo una soluzione che già si sta sviluppando nel mondo della crittografia e che prende il nome di "crittografia post-quantistica", vedendone il funzionamento e lo stato di sviluppo e adozione.
Ma partiamo, come dicevamo, ripassando il tema della computazione quantistica e spiegando cos'è e come funziona un computer quantistico.
Per capirlo, bisogna innanzitutto spiegare come funziona un computer tradizionale.
Tutti i processori, dallo smartwatch, ai PC, alle smart TV, fino ad arrivare ai supercomputer, ragionano in "bit", che possono valere zero oppure uno, e qualsiasi cosa facciano, dal riprodurre un video al calcolare le previsioni del tempo, sono il risultato di una lunga sequenza di operazioni matematiche su questi zero e uno.
Un computer quantistico invece lavora in qubit, il cui valore è dato dallo stato di particelle come elettroni o fotoni, che grazie alla meccanica quantistica possono trovarsi in una sovrapposizione di zero e uno contemporaneamente.
E i qubit possono anche essere messi in correlazione tra loro, in quello che si chiama "entanglement", così che lo stato di uno dipende istantaneamente da quello dell'altro.
La conseguenza pratica è, quindi, che un computer quantistico può esplorare moltissime possibilità in parallelo, perché tutte le possibili combinazioni di zero e uno vengono - in un certo senso - eseguite o testate contemporaneamente.
Ed è proprio grazie a questa caratteristica che i computer quantistici riescono a risolvere in tempi ragionevoli determinati problemi matematici, che i computer tradizionali, dovendo provare tutte le combinazioni, impiegherebbero tempi al di là della concezione umana, anche alla massima velocità possibile.
È quindi bene ribadire che la computazione quantistica non è genericamente più veloce di quella tradizionale, non farà girare meglio i video e non aprirà più in fretta le applicazioni.
I computer quantistici sono macchine che eccellono invece in specifici compiti, come la simulazione di molecole, problemi di ottimizzazione o, appunto, alcuni problemi matematici che stanno alla base della crittografia.
Per questo motivo una tecnologia non è migliore dell'altra e l'una non sostituirà l'altra ma, anzi, vivranno in parallelo per, si spera, trovare soluzioni a problemi decennali e migliorare la qualità della vita di ognuno di noi.
Ora che abbiamo ripassato la computazione quantistica, passiamo alla crittografia, tema, anche questo, trattato diverse volte nelle varie puntate.
Per farlo dobbiamo distinguere due grandi famiglie e utilizziamo, come esempio, due persone, Alice e Bob, che vogliono scambiarsi un messaggio segreto.
La prima famiglia è la crittografia simmetrica.
In questo caso Alice e Bob hanno la stessa chiave crittografica, come due copie della stessa chiave di casa.
Alice chiude il messaggio con la sua copia, Bob lo apre con la propria.
È un sistema veloce e molto efficiente, ed è quello che protegge concretamente i dati mentre viaggiano in rete.
Questa tecnologia ha però un limite, ossia che prevede che Alice e Bob abbiano la stessa chiave.
Situazione, nel mondo reale, impossibile per due soggetti, ad esempio il nostro computer e un server esterno, che non si sono mai incontrati prima.
Ed è qui che entra in gioco la seconda famiglia, la crittografia asimmetrica o a chiave pubblica, inventata negli anni settanta.
L'idea è molto semplice.
Ognuno non ha una, ma due chiavi legate matematicamente tra loro.
Una è pubblica e può essere data a chiunque, l'altra è privata e non lascia mai il proprietario.
La chiave privata può decifrare messaggi cifrati con la chiave pubblica e viceversa.
Riprendendo l'esempio di Alice e Bob, quindi, se Alice chiude una cassetta con la sua chiave privata, chiunque, compreso Bob, può aprirla con la chiave pubblica di Alice.
Questo garantisce che è stata proprio lei a chiudere il messaggio.
Al contrario, chiudendo il messaggio con la chiave pubblica di Bob, nessun altro, eccetto Bob con la sua chiave privata, potrà aprire il messaggio.
Alla base di tutto, ci sono i numeri primi, ossia quei numeri che possono essere divisi solo per uno e per sé stessi.
Le chiavi pubbliche e private vengono generate a partire da due numeri primi giganteschi, moltiplicati tra loro.
In questo modo, l'unica via per recuperare la chiave privata da quella pubblica è indovinare i numeri primi che hanno formato la chiave, attraverso quella che in matematica si chiama "fattorizzazione".
Problema, come possiamo immaginare, risolvibile solo per tentativi.
Con i migliori supercomputer di oggi, rompere una chiave crittografica di questo tipo richiederebbe miliardi di anni.
E questa asimmetria è il vero fondamento della sicurezza di Internet.
Ogni volta che vediamo il lucchetto nella barra del browser, in quei primi millisecondi di connessione è avvenuto uno scambio a chiave pubblica per accordarsi su una chiave simmetrica temporanea, che poi cifra tutto il resto.
Veniamo quindi alla domanda cruciale.
Perché il computer quantistico mette in pericolo tutto questo?
La risposta viene dal 1994, anno in cui il matematico Peter Shor dimostrò che un computer quantistico sufficientemente potente potrebbe risolvere sia la fattorizzazione sia altri problemi matematici dietro la crittografia, in tempi ragionevoli.
Non miliardi di anni, ma ore o giorni.
L'algoritmo di Shor, in sostanza, rende la crittografia asimmetrica tradizionale inutile.
Va precisato, però, che per altri sistemi crittografici, come la crittografia simmetrica o le funzioni di hash la situazione è leggermente diversa.
Qui esiste infatti un altro algoritmo, quello di Grover, che dimezza la sicurezza effettiva.
È un po' come se una serratura a 256 combinazioni ne avesse improvvisamente solo 128.
Per stare al sicuro, quindi, basta aumentare queste combinazioni.
Tuttavia, come abbiamo appena visto, la sicurezza di Internet sta in piedi con entrambe queste famiglie e, come per una catena, basta che si spezzi l'anello più debole per spezzare il tutto.
Ma quanto manca, concretamente, a un computer quantistico capace di fare tutto questo?
Oggi le macchine più avanzate hanno nell'ordine di alcune centinaia, al massimo poco più di un migliaio, di qubit fisici.
Qubit che sono estremamente fragili e rumorosi, e per fare calcoli affidabili bisogna raggrupparne molti in un singolo qubit "logico" corretto dagli errori, con un rapporto che può essere di centinaia o migliaia a uno.
Per eseguire l'algoritmo di Shor su una chiave attuale servono invece migliaia di qubit logici che lavorino per giorni senza sbagliare.
Siamo quindi ancora lontani, ma la distanza si accorcia da entrambi i lati.
Da un lato l'hardware, con IBM che punta a una macchina con circa duecento qubit logici entro il 2029 e Google che nel 2024 ha dimostrato che la correzione degli errori può finalmente scalare.
Dall'altro lato la matematica: nel 2019 si stima che per rompere una chiave RSA da 2048 bit servissero circa venti milioni di qubit fisici, mentre nel 2025 un ricercatore di Google, con le stesse ipotesi sull'hardware, ha portato la stima sotto il milione, per una settimana di calcolo.
Una riduzione di venti volte ottenuta solo migliorando l'algoritmo, senza aggiungere un singolo qubit a una macchina reale.
Del resto, nell'intervista con IBM, Federico Mattei ci aveva spiegato come computer quantistici abbastanza potenti sarebbero stati pronti nel giro di 5 o 10 anni.
Secondo quelle previsioni, quindi, la finestra temporale inizia nel 2027, fra pochissimi mesi.
E a tutto ciò si aggiunge un altro problema, che rende la questione già oggi urgente e pericolosa.
Si chiama "harvest now, decrypt later", ossia "raccogli ora, decripta poi".
Agenzie di intelligence o cybercriminali, infatti, possono tranquillamente intercettare il traffico di Internet, ad esempio su una rete WiFi pubblica o direttamente sulle dorsali della rete, salvarlo in forma cifrata e decifrarlo quando la tecnologia
quantistica sarà sufficientemente matura, rendendo in chiaro comunicazioni cifrate di governi, aziende o ospedali.
Per questo motivo il NIST americano, l'ente che definisce gli standard, ha stabilito che gli attuali algoritmi a chiave pubblica vadano considerati deprecati dal 2030 e vietati dal 2035.
L'Unione Europea chiede a tutti gli Stati membri di avviare la transizione entro la fine del 2026 e di completarla per le infrastrutture critiche entro il 2030.
E nel marzo 2026 Google ha annunciato che completerà la propria migrazione entro il 2029, citando i progressi sulla computazione quantistica, di cui proprio Google detiene alcune delle tecnologie più all'avanguardia.
Ora che abbiamo capito e analizzato il problema, veniamo dunque alla soluzione che, fortunatamente, esiste e già nel 2024 è stata standardizzata.
Questa soluzione ha un nome, ossia crittografia post-quantistica, o PQC.
A dispetto di quanto si possa pensare, però, questo tipo di crittografia, di quantistico ha ben poco, tantomeno utilizza computer quantistici nell'elaborazione o la cifratura dei dati.
Si tratta, al contrario, di algoritmi classici, in grado cioè di essere eseguiti su normali PC, server o smartphone, ma per i quali non si conoscono algoritmi quantistici abbastanza efficienti da risolverli in tempi umani.
La famiglia più importante di PQC è quella basata sui reticoli.
Possiamo immaginare un reticolo come una griglia infinita di punti in uno spazio con centinaia di dimensioni.
Il problema su cui si fonda la sicurezza è quindi abbastanza semplice.
Prendendo un punto di questo reticolo e aggiungendo del rumore casuale, diventa estremamente difficile, praticamente impossibile, trovare il punto di partenza, anche per un computer quantistico.
Chi possiede la chiave privata, invece, ha una sorta di mappa che gli permette di tornare al punto di partenza senza sforzo.
Un'altra famiglia si basa invece sulle funzioni di hash, quelle che già oggi usiamo per verificare l'integrità dei file, e che come dicevamo resistono bene ai computer quantistici.
Il dubbio può nascere spontaneo.
Se non abbiamo ancora a disposizione computer quantistici così potenti, siamo sicuri che questi algoritmi funzioneranno?
Innanzitutto, basta guardare il caso odierno.
L'algoritmo di Shor, come abbiamo visto, è stato idealizzato ancora nel 1994, ben prima della nascita dei moderni computer quantistici.
Lo stesso, quindi, può valere per i PQC.
C'è da dire, poi, che il percorso per arrivare alla definizione di questi standard non è stato immediato.
Il NIST ha infatti lanciato una competizione pubblica già nel 2016, con circa una settantina di proposte da tutto il mondo.
Nel corso degli anni queste proposte sono state approfondite, testate, scartate e perfezionate.
E alcune sono cadute in modo spettacolare: nel 2022 un algoritmo arrivato in finale, chiamato SIKE, è stato rotto nel giro di un weekend con un normale portatile, a dimostrazione di quanto questa matematica sia ancora giovane.
Fino ad arrivare all'agosto 2024, in cui sono stati finalmente presentati i primi tre standard definitivi.
I nomi di questi standard sono ML-KEM, per lo scambio di chiavi, ML-DSA, per le firme digitali, e SLH-DSA, come alternativa per le firme.
Nel marzo 2025 il NIST ha aggiunto HQC, basato su un principio diverso dai reticoli, proprio come piano di riserva nel caso in cui qualcuno trovasse una falla.
Inoltre, proprio per questa relativa giovinezza, la scelta adottata da quasi tutta l'industria in questa fase di transizione non è di sostituire la crittografia tradizionale ma di utilizzare entrambe contemporaneamente, in modo che per rompere una connessione un attaccante debba rompere sia l'algoritmo classico sia quello post-quantistico.
È vero, infatti, che gli algoritmi proposti hanno subito anni di stress test, ma la crittografia che usiamo quotidianamente è stata testata costantemente per decenni su scala globale.
Veniamo, quindi, all'ultimo tema della puntata, quello che riguarda l'adozione di questa tecnologia.
Chrome ha attivato lo scambio ibrido di default, Cloudflare lo ha esteso a milioni di siti che passano dalla sua rete, OpenSSL lo ha incluso nella versione 3.5 del 2025 e Apple lo ha portato a livello di sistema con iOS 26 e macOS Tahoe.
Secondo le misurazioni di Cloudflare, nel secondo trimestre del 2026 oltre la metà delle richieste web che gestisce è già protetta da crittografia post-quantistica, circa il doppio rispetto al 2025.
Nella messaggistica Signal ha aggiunto una componente post-quantistica al suo protocollo già nel 2023 e Apple ha fatto lo stesso con iMessage nel 2024.
Tuttavia, sono ancora moltissimi i siti non protetti e uno studio del 2026 su oltre trentamila domini, comprese banche e pubbliche amministrazioni, ne ha trovati la metà ancora interamente basati sulla crittografia classica.
Sul fronte delle firme digitali poi siamo molto più indietro.
Le firme post-quantistiche sono decine di volte più grandi di quelle attuali, e questo pesa su certificati, aggiornamenti software, sistemi embedded e su tutta la catena della fiducia di Internet, a partire dai certificati che il browser controlla ogni volta che vediamo il lucchetto.
E poi c'è tutto il mondo dei dispositivi IoT, le smart card, i sistemi industriali, le auto, gli apparati medici, dove servirebbero aggiornamenti di sistema o nel peggiore dei casi upgrade hardware.
Per concludere, quindi, la crittografia post-quantistica già esiste e, senza saperlo, è già entrata nelle nostre vite quotidiane per proteggerci non dalle minacce di oggi, ma da quelle del futuro.
Un computer quantistico capace di rompere la crittografia tradizionale ancora non esiste, e probabilmente non esisterà per qualche anno ancora, ma le stime si accorciano ogni anno sempre di più.
Per questo il settore ha deciso di non aspettare, e per la parte più critica, quella dello scambio delle chiavi, la transizione è in gran parte già avvenuta, silenziosamente, dentro i browser e i telefoni di tutti noi.
Resta però il lavoro più lungo e meno visibile.
Firme, certificati, dispositivi, infrastrutture pubbliche e private che dovranno essere aggiornate una per una entro la fine del decennio.
Ed è forse questa la lezione più interessante.
La sicurezza non è un qualcosa di statico, fisso nel tempo, ma un equilibrio da mantenere, dove ciò che oggi è impossibile può diventare banale con una nuova idea o tecnologia, come sta succedendo proprio sotto i nostri occhi.
E con una tecnologia che avanza in modo esponenziale, sarà interessante capire quando anche la crittografia post-quantistica verrà superata in favore, si spera, di sistemi ancora più avanzati.
E così si conclude questa puntata di INSiDER - Dentro la Tecnologia, io ringrazio come sempre la redazione e in special modo Matteo Gallo e Luca Martinelli che ogni sabato mattina ci permettono di pubblicare un nuovo episodio.
Per qualsiasi tipo di domanda o suggerimento scriveteci a redazione@dentrolatecnologia.it, seguiteci su Instagram a @dentrolatecnologia dove durante la settimana pubblichiamo notizie e approfondimenti.
In qualsiasi caso nella descrizione della puntata troverete tutti i nostri social.
Se trovate interessante il podcast condividetelo che per noi è un ottimo modo per crescere e non dimenticate di farci pubblicità.
Noi ci sentiamo la settimana prossima.